- Odată cu apariția acestei legi, operatorii vor trebui să își elaboreze strategii de securitate cibernetică – Mădălin Borș
Noua lege privind securitatea cibernetică în energie extinde cadrul de reglementare la distribuția și transportul de energie electrică și gaze naturale, introduce DNSC ca autoritate competentă și creează premisele recunoașterii costurilor de securitate cibernetică în tarifele de distribuție.
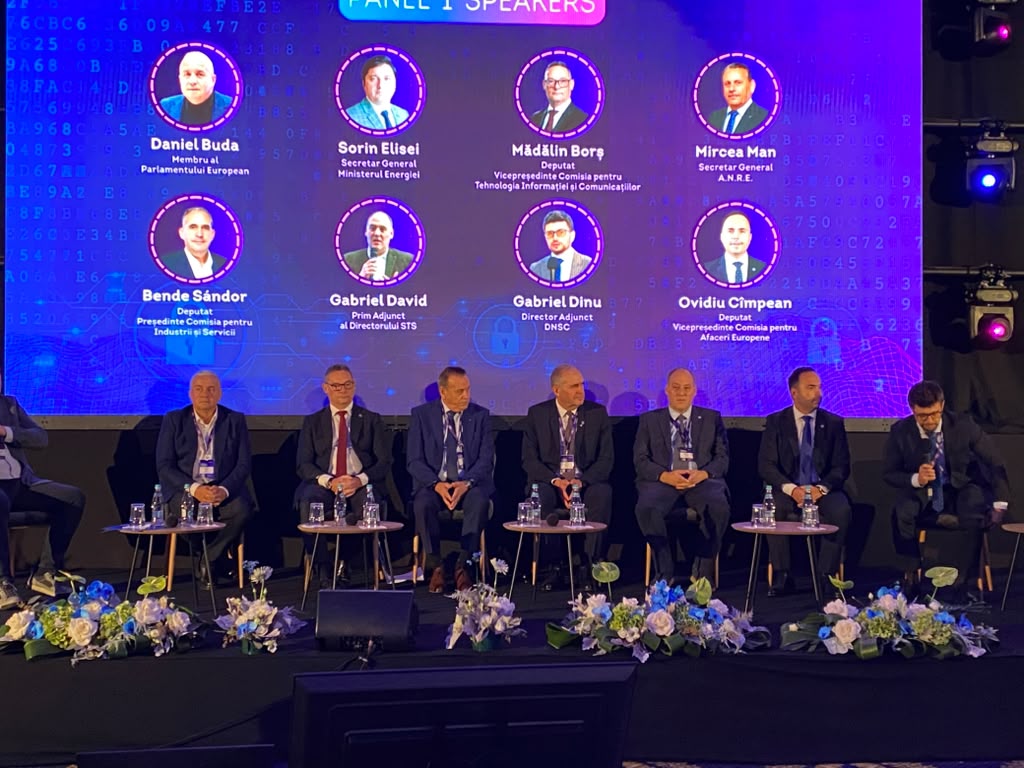
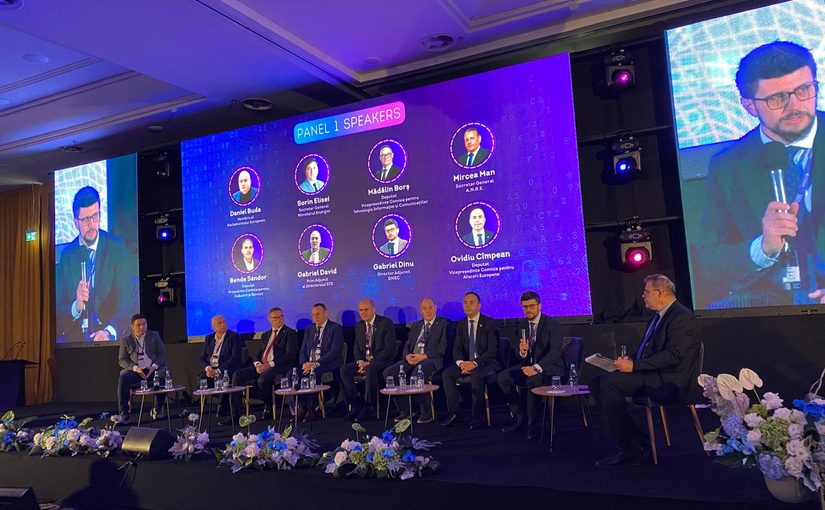
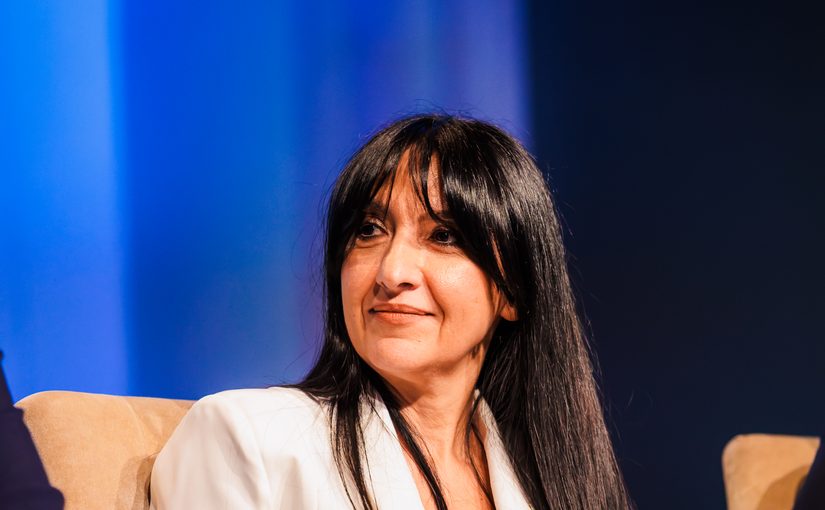
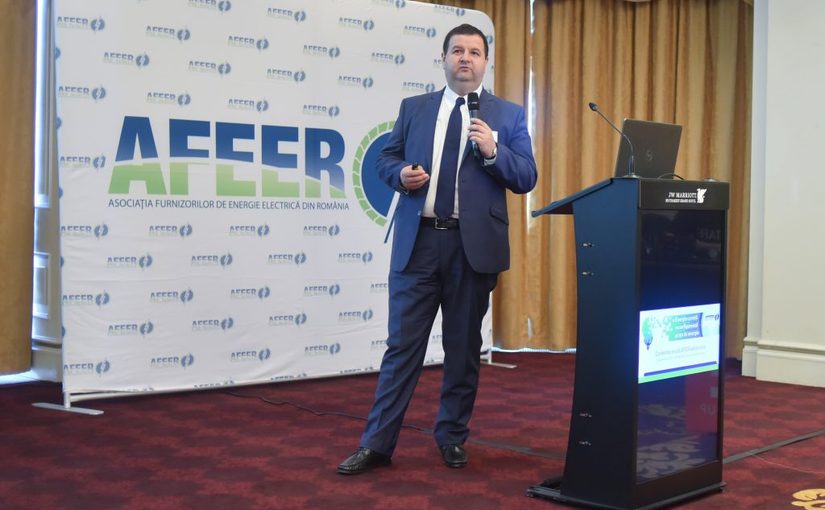
Securitatea cibernetică a infrastructurilor energetice nu mai poate fi privită exclusiv prin prisma procedurilor și a obligațiilor administrative, ci trebuie susținută prin măsuri concrete, tehnologii și capacitatea de a interveni în fața amenințărilor, a transmis Mădălin Borș, Vicepreședintele Comisiei pentru tehnologia informaţiei şi comunicaţiilor din Camera Deputaților, în cadrul Forumului de Securitate Cibernetică în Energie organizat de DEER, unde a prezentat evoluția inițiativei legislative dedicate securității cibernetice în sectorul energetic.
Mădălin Borș a amintit că inițiativa legislativă a fost anunțată chiar la ediția de anul trecut a forumului, pornind de la identificarea unei zone insuficient acoperite de reglementările existente: producătorii de energie cu capacități sub 1 MW și prosumatorii. În urma dezbaterilor parlamentare din Senat și Camera Deputaților, proiectul a fost extins, autorul inițiativei considerând că simpla respectare a Directivei NIS2 nu este suficientă pentru asigurarea unui nivel adecvat de protecție a infrastructurilor energetice.
„Directiva NIS2 vine, în primul rând, ca un cadru de reglementare procedural: ce trebuie să faci, când trebuie să faci și cum trebuie să faci. Însă securitatea nu înseamnă doar o procedură, ci înseamnă și acțiune. Iar pentru a putea acționa, trebuie să ai mijloacele și tehnica necesară”, a explicat Mădălin Borș.
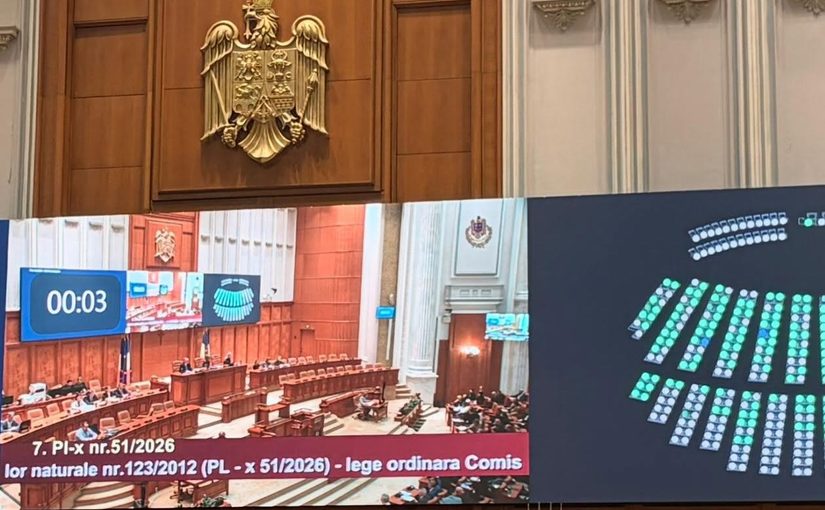
Una dintre modificările importante aduse inițiativei legislative vizează extinderea domeniului de aplicare, astfel încât să fie incluse atât distribuția și transportul energiei electrice, cât și sectorul gazelor naturale. Potrivit lui Mădălin Borș, această extindere a presupus un proces legislativ mai amplu, proiectul fiind aprobat de Camera Deputaților la aproape un an de la prezentarea sa inițială.
Cadrul de reglementare introduce posibilitatea recunoașterii costurilor aferente securității cibernetice în viitoarele tarife de distribuție. Astfel, investițiile necesare pentru protejarea infrastructurilor energetice ar putea fi integrate în mecanismele de recunoaștere a costurilor operatorilor.
Totodată, legea introduce Directoratul Național de Securitate Cibernetică (DNSC) ca autoritate competentă în materie de securitate cibernetică în cadrul legislației din domeniul energiei.
Un prim pas esențial pentru operatorii și actorii din sistemul energetic național va fi elaborarea propriilor strategii de securitate cibernetică.
„Odată cu apariția acestei legi, operatorii vor trebui să își creeze o strategie de securitate. De aici trebuie să plecăm. Astăzi, toată lumea are, mai mult sau mai puțin, niște sisteme de securitate. Nu știm însă exact cât de sigure sunt”, a subliniat Mădălin Borș.
Referindu-se la impactul pe care noile cerințe îl pot avea asupra tarifelor, Mădălin Borș a atras atenția că discuția despre costurile investițiilor trebuie pusă în balanță cu potențialele pierderi generate de un incident major de securitate. „Ce înseamnă să nu ai securitate? Cel mai negru scenariu este un blackout”, a punctat acesta.
În intervenția sa, a făcut referire la pana majoră de curent din Spania, estimând că efectele economice ale celor două zile de întrerupere a alimentării cu energie s-au ridicat la aproximativ 1,8 miliarde de euro. Mesajul transmis este că investițiile în securitatea cibernetică trebuie privite și prin prisma costurilor pe care le pot preveni: întreruperi de alimentare, afectarea infrastructurilor critice și pierderi economice semnificative.